Um cliente manda mensagem dizendo que entrou no seu site e foi parar numa página de apostas. Ou você pesquisa o nome da empresa no Google e, embaixo do link, aparece o aviso "Este site pode ter sido invadido". Nessas horas dá um frio na barriga, e é comum sair mexendo em tudo sem saber por onde começar. Um site hackeado tem conserto, mas a ordem das ações faz diferença.
Este post mostra como confirmar que houve invasão, o que fazer primeiro, como limpar o site e o que mudar para não passar por isso de novo, em linguagem para quem não é da área.
Por que alguém invadiria o site de uma empresa pequena
Muita gente pensa: "Quem vai querer o site de uma padaria de Guarapari?". Quase nunca existe alguém mirando a sua empresa. Quem ataca são robôs que varrem milhares de sites por dia atrás de uma porta aberta, como um plugin desatualizado ou uma senha fraca. Quando encontram uma, usam o site para:
- Mandar visitantes para outros endereços, como sites de apostas, de remédios ou de golpes.
- Criar páginas de spam escondidas, para pegar carona na reputação do seu domínio no Google.
- Disparar e-mails em massa pelo servidor da hospedagem.
- Montar páginas falsas de banco ou de loja para roubar senhas e dados de cartão.
- Copiar os dados de clientes guardados no site, como cadastros e pedidos.
O tamanho da empresa não protege ninguém. O que protege é não deixar brechas fáceis.
Sinais de que o site foi invadido
Nem toda invasão aparece na página inicial. Às vezes o site parece normal para você e só se comporta mal para quem chega pelo Google ou pelo celular. Fique atento a estes sinais:
| O que você nota | O que pode estar acontecendo |
|---|---|
| Aviso no Google: "Este site pode ter sido invadido" | O Google achou páginas ou links de spam no seu domínio |
| Tela vermelha no navegador antes de o site abrir | O site foi marcado por espalhar vírus ou por ter uma página falsa (phishing) |
| Visitante vai parar em outro site | Alguém colocou um redirecionamento no código, às vezes só para quem acessa pelo celular |
| Páginas em japonês ou de remédios na busca pelo seu domínio | Foram criadas páginas de spam escondidas dentro do site |
| Usuário administrador que ninguém criou | O invasor entrou no painel e deixou um acesso para voltar |
| Aviso da hospedagem ou conta suspensa | O servidor encontrou arquivos maliciosos ou envio de spam |
Um teste simples: digite site:seudominio.com.br na busca do Google, trocando pelo endereço da sua empresa. Aparece a lista de páginas que o Google conhece do seu site. Se houver títulos que você nunca escreveu, o sinal é forte. O Google Search Console também avisa por e-mail e no relatório Problemas de segurança quando encontra algo errado.
O que fazer nas primeiras horas
Confirmada a invasão, siga esta ordem. Ela evita que o problema se espalhe enquanto você resolve.
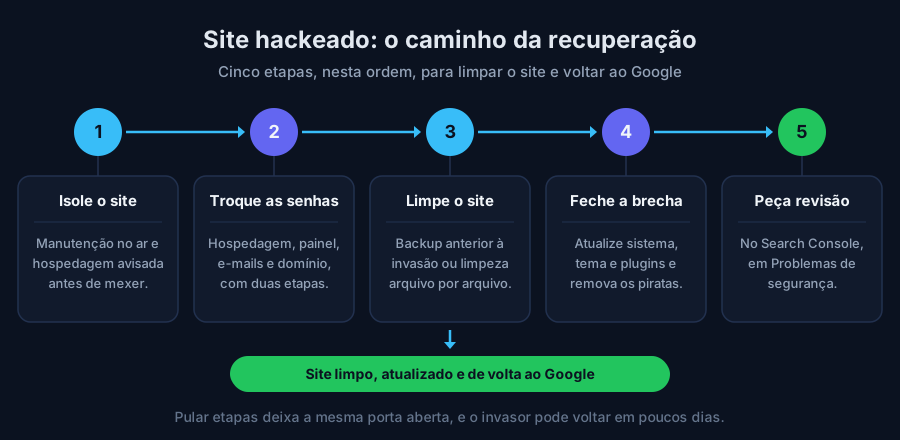
- Não apague nada no impulso. Tire prints dos avisos e das páginas estranhas e anote o dia em que percebeu o problema. Isso ajuda quem for limpar a achar a porta de entrada.
- Avise a hospedagem e quem cuida do site. Muitas hospedagens têm ferramenta de varredura e conseguem dizer quais arquivos foram alterados e quando.
- Coloque o site em manutenção se ele estiver mandando visitantes para golpes ou espalhando vírus. Uma página simples com o seu WhatsApp é melhor do que expor os clientes. O post sobre o que fazer quando o site sai do ar mostra como manter o contato funcionando nesse período.
- Troque todas as senhas usando um computador que você sabe que está limpo: painel da hospedagem, painel do site, FTP, banco de dados, e-mails do domínio e conta do registro do domínio. Ative a verificação em duas etapas onde der.
- Remova acessos que não deveriam existir, como usuários desconhecidos e logins de ex-funcionários ou de fornecedores antigos.
Se você nem sabe onde estão todas essas senhas, aproveite para organizar agora. O post sobre senhas e acessos do site ajuda a montar essa lista.
Como limpar o site
Trocar as senhas impede que o invasor entre de novo pelo mesmo caminho. Só que os arquivos e as páginas que ele deixou continuam lá dentro. A limpeza pode seguir dois caminhos.
Voltar um backup limpo
É o caminho mais rápido quando existe uma cópia do site feita antes da invasão. O cuidado é escolher a data certa, porque muitas invasões ficam escondidas por semanas antes de aparecer. Restaure uma cópia anterior ao problema e, logo em seguida, atualize tudo. Se você restaurar e não atualizar, a brecha continua aberta e o site pode ser invadido de novo em poucos dias. Veja como funcionam essas cópias no post sobre backup de site.
Limpeza arquivo por arquivo
Quando não há backup, ou ninguém sabe a data da invasão, é preciso procurar e remover o código estranho. Isso inclui arquivos novos em pastas do sistema, trechos escondidos dentro de arquivos legítimos, usuários falsos e registros alterados no banco de dados. É um trabalho técnico e minucioso: se um único arquivo ficar para trás, o invasor volta.
Em sites feitos em WordPress, uma prática comum é reinstalar o sistema, o tema e os plugins a partir das fontes oficiais, em vez de tentar consertar os arquivos infectados um por um. Os textos, as fotos e o banco de dados também precisam ser conferidos, mas o sistema em si volta zerado.
Como tirar o aviso do Google
Depois da limpeza, o aviso não some na mesma hora. Para o Google conferir o site de novo:
- Entre no Google Search Console e abra o relatório Problemas de segurança.
- Confira se todos os problemas listados foram resolvidos, inclusive as páginas de spam.
- Clique em Solicitar análise e descreva o que foi feito: o que foi removido, quais senhas foram trocadas e o que foi atualizado.
- Aguarde a resposta. Conforme o tipo de problema, a análise leva de um dia a algumas semanas.
As páginas de spam que o Google já tinha guardado podem continuar aparecendo na busca por um tempo. Quando elas passam a dar erro 404, o Google as tira do índice aos poucos. Para casos urgentes, a ferramenta Remoções do Search Console esconde esses endereços temporariamente.
E os clientes?
Se o site guardava cadastros, pedidos, mensagens de formulário ou qualquer dado pessoal, a invasão pode ter exposto essas informações. A LGPD prevê que, em incidentes que possam trazer risco ou dano relevante às pessoas, a empresa comunique a ANPD e os clientes afetados. Converse com um advogado para entender se é o seu caso.
Na dúvida, um aviso claro aos clientes costuma preservar mais a confiança do que o silêncio. Algo como: "trocamos todas as senhas e o site já foi limpo; desconfie de mensagens pedindo pagamento em nosso nome". E se o servidor foi usado para disparar spam, os e-mails da empresa podem começar a cair no lixo eletrônico. O post sobre e-mail da empresa caindo no spam mostra como verificar.
Como evitar uma nova invasão
A maioria das invasões em sites pequenos entra pelas mesmas portas. Feche estas e o risco cai bastante:
- Atualizações em dia. Sistema, tema e plugins desatualizados são a entrada mais comum. Atualize com frequência e sempre faça um backup antes.
- Nada de plugin ou tema pirata. As versões "liberadas" de ferramentas pagas costumam vir com código malicioso já instalado.
- Menos plugins. Remova os que você não usa. Plugin desativado continua no servidor e ainda pode ser explorado.
- Senhas fortes e diferentes para cada acesso, guardadas num gerenciador de senhas, com verificação em duas etapas no painel.
- Um login por pessoa. Quando um funcionário ou fornecedor sai, o acesso dele sai junto.
- Backup automático guardado fora da hospedagem, com cópias de várias datas.
- Alguém de olho. Um serviço de manutenção mensal confere atualizações, backups e alertas antes que virem problema.
Pense numa pousada de Guarapari que só descobre a invasão em janeiro, com a temporada cheia. Ela perde reservas justamente quando mais precisa do site. Por isso vale fazer essa revisão nos meses mais calmos. O post sobre como manter o site seguro detalha cada um desses cuidados.
Por onde começar
Se o seu site mostra algum dos sinais deste post, comece hoje pelas senhas e pelo contato com a hospedagem. Se está tudo normal, aproveite para conferir se as atualizações estão em dia e se existe um backup recente guardado fora do servidor. Prevenir sai bem mais barato do que limpar.
Se você não quer lidar com painel, arquivos e Search Console, a TH Designer pode cuidar disso. A gente verifica o que aconteceu, recupera o site a partir de uma cópia limpa ou refaz o que for preciso, atualiza tudo e acompanha o pedido de revisão no Google. Depois, a manutenção mensal mantém o site em dia. Conheça nossos serviços e chame a gente no WhatsApp. Atendemos negócios de Guarapari e região.
Comentários
Entre com a sua conta Google para comentar.